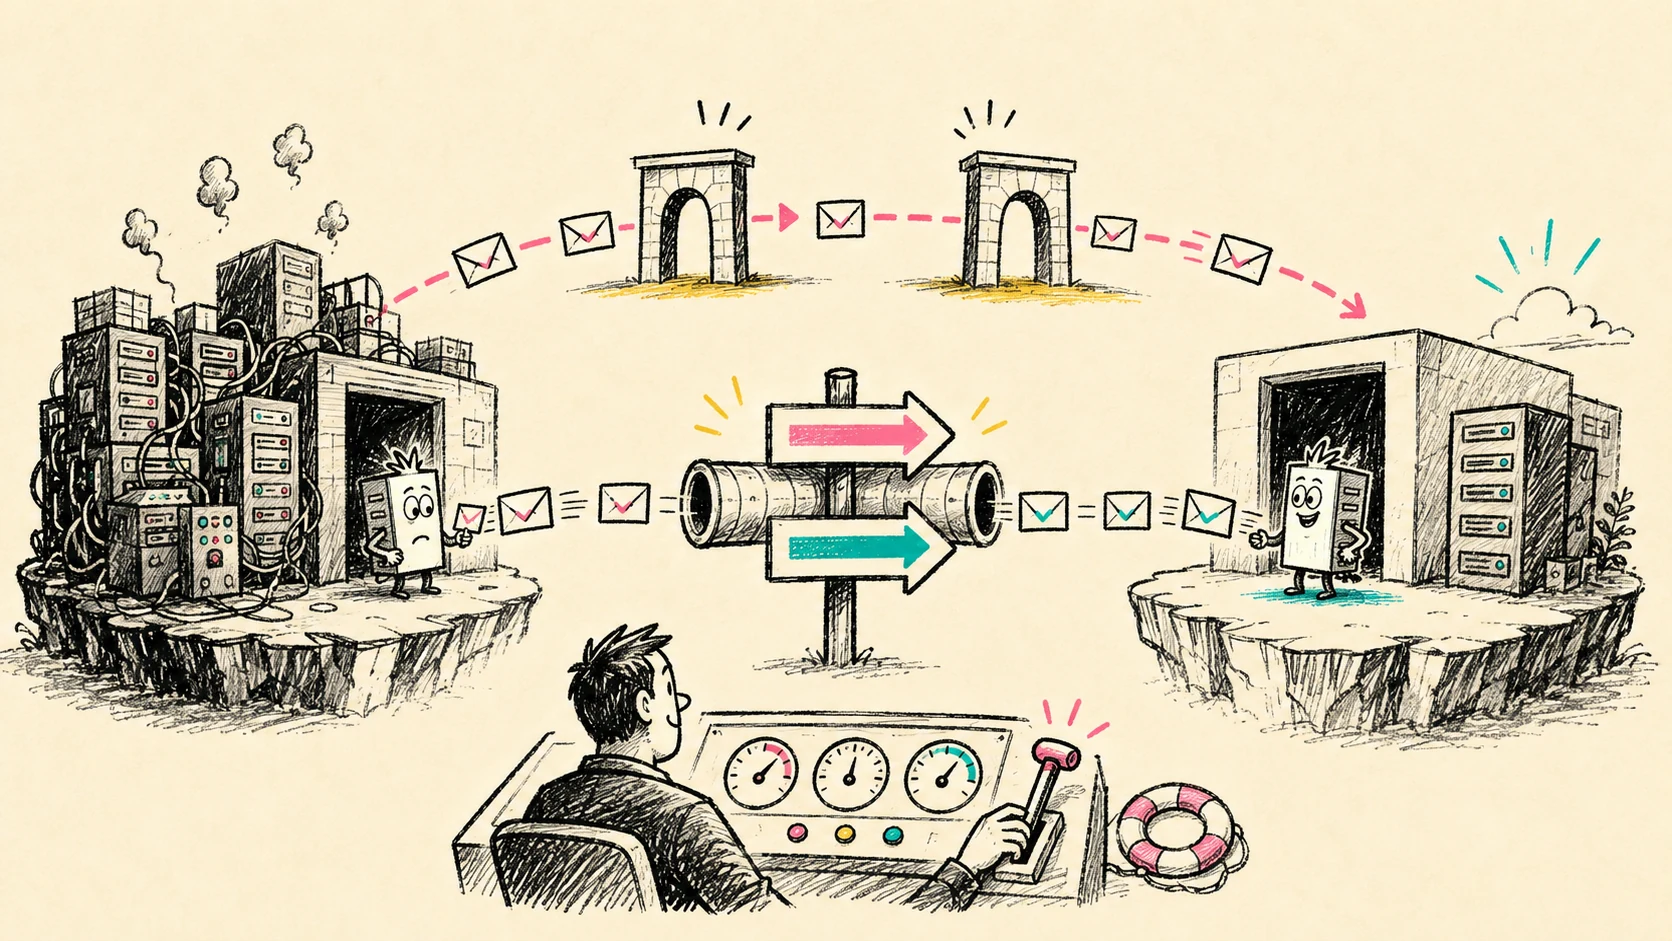
Сервис переезжает, клиенты остаются: миграция между namespace без общего релиза
Как перенести критичный Kubernetes-сервис из default namespace: временный ExternalName, отдельный ingress-cutover, измеримый rollback и ограничения DNS.
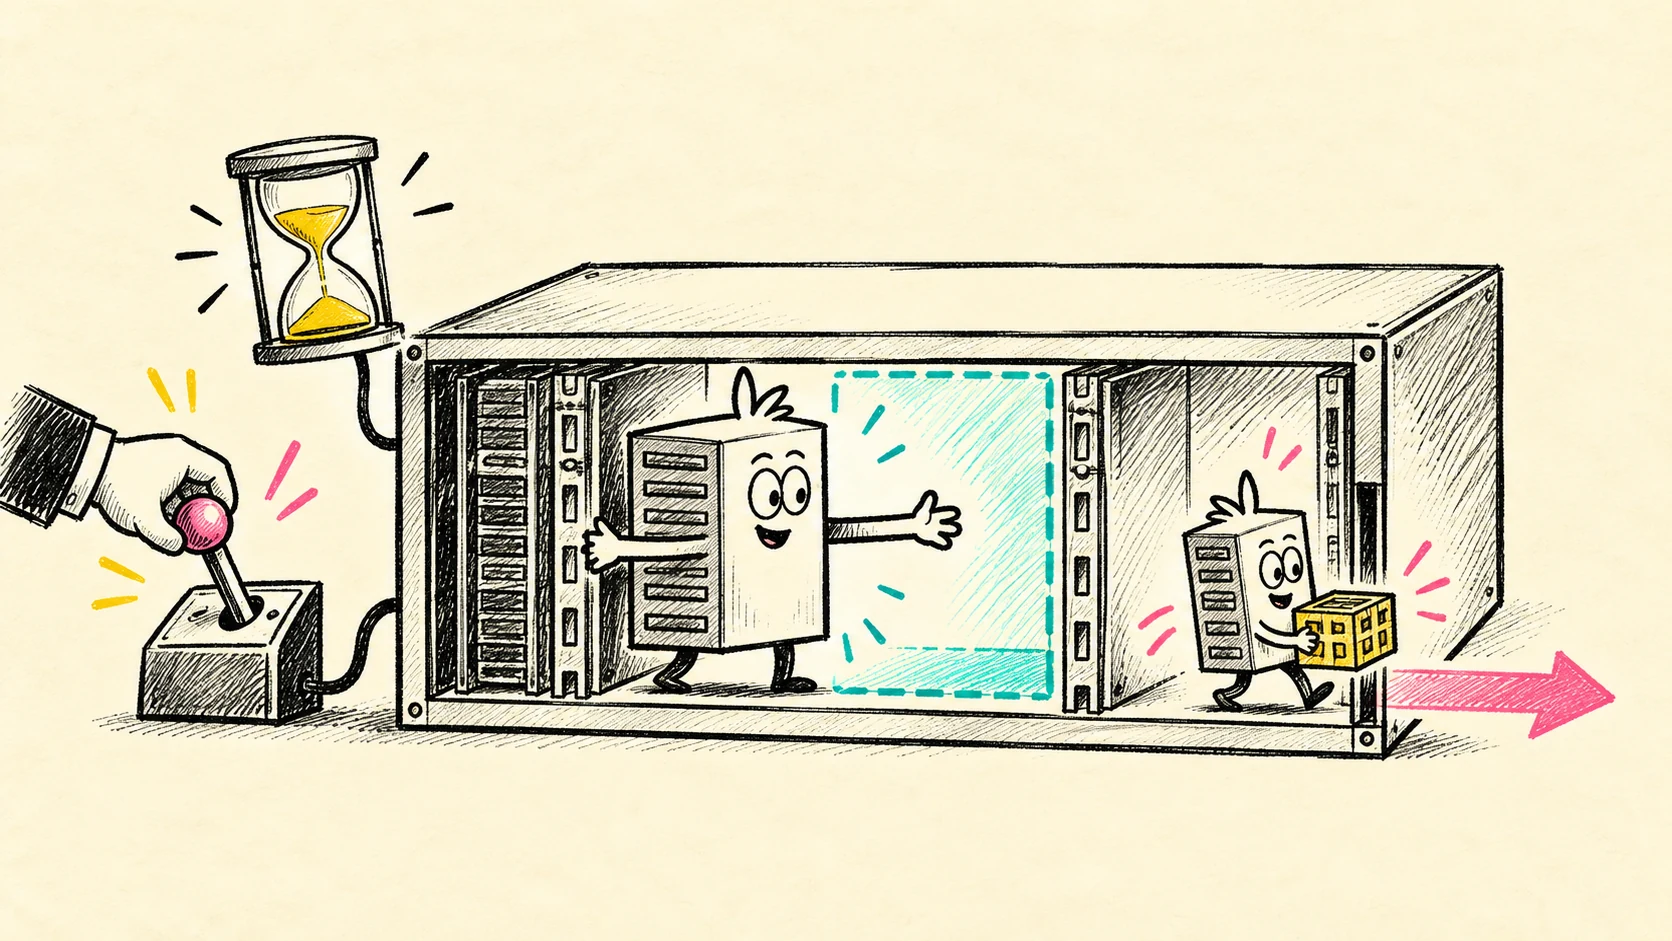
Как scheduler освобождает ресурсы для работающего Pod, почему PDB не даёт абсолютной защиты и что измерить перед включением экспериментального resize-preemption.
Все публикации
73 публикации
Страница 3 из 13
Разделы архива
Как перенести критичный Kubernetes-сервис из default namespace: временный ExternalName, отдельный ingress-cutover, измеримый rollback и ограничения DNS.
Как перевести привычные extended resources на DRA без переписывания workload, управлять отдельными устройствами и не принять Alpha-возможности за готовый production-контракт.
Как сочетать federation, flat mirror и gateway mirror в Linkerd, проверять маршруты, доверие, endpoints и отказ целого Kubernetes-кластера.
Десять свежих инструментов и релизов для AI agents, Kubernetes, observability и security за 1–3 сентября 2026 года.
Что именно стало GA в Pod Certificates, почему Kubernetes пока не даёт готовый production-signer и как проверить rotation, trust bundle и reload приложения.
Threat model для AI в delivery pipeline: отдельная identity, disposable sandbox, Git proposal gate, проверяемый artifact, approval перед CD и минимальный RBAC.