
Шесть medium — не мелочь: чему аудит Cortex учит операторов multi-tenant observability
Что семь находок аудита Cortex меняют для операторов multi-tenant observability: tenant isolation, /config, memory limits, gossip и безопасный rollout v1.21.1.
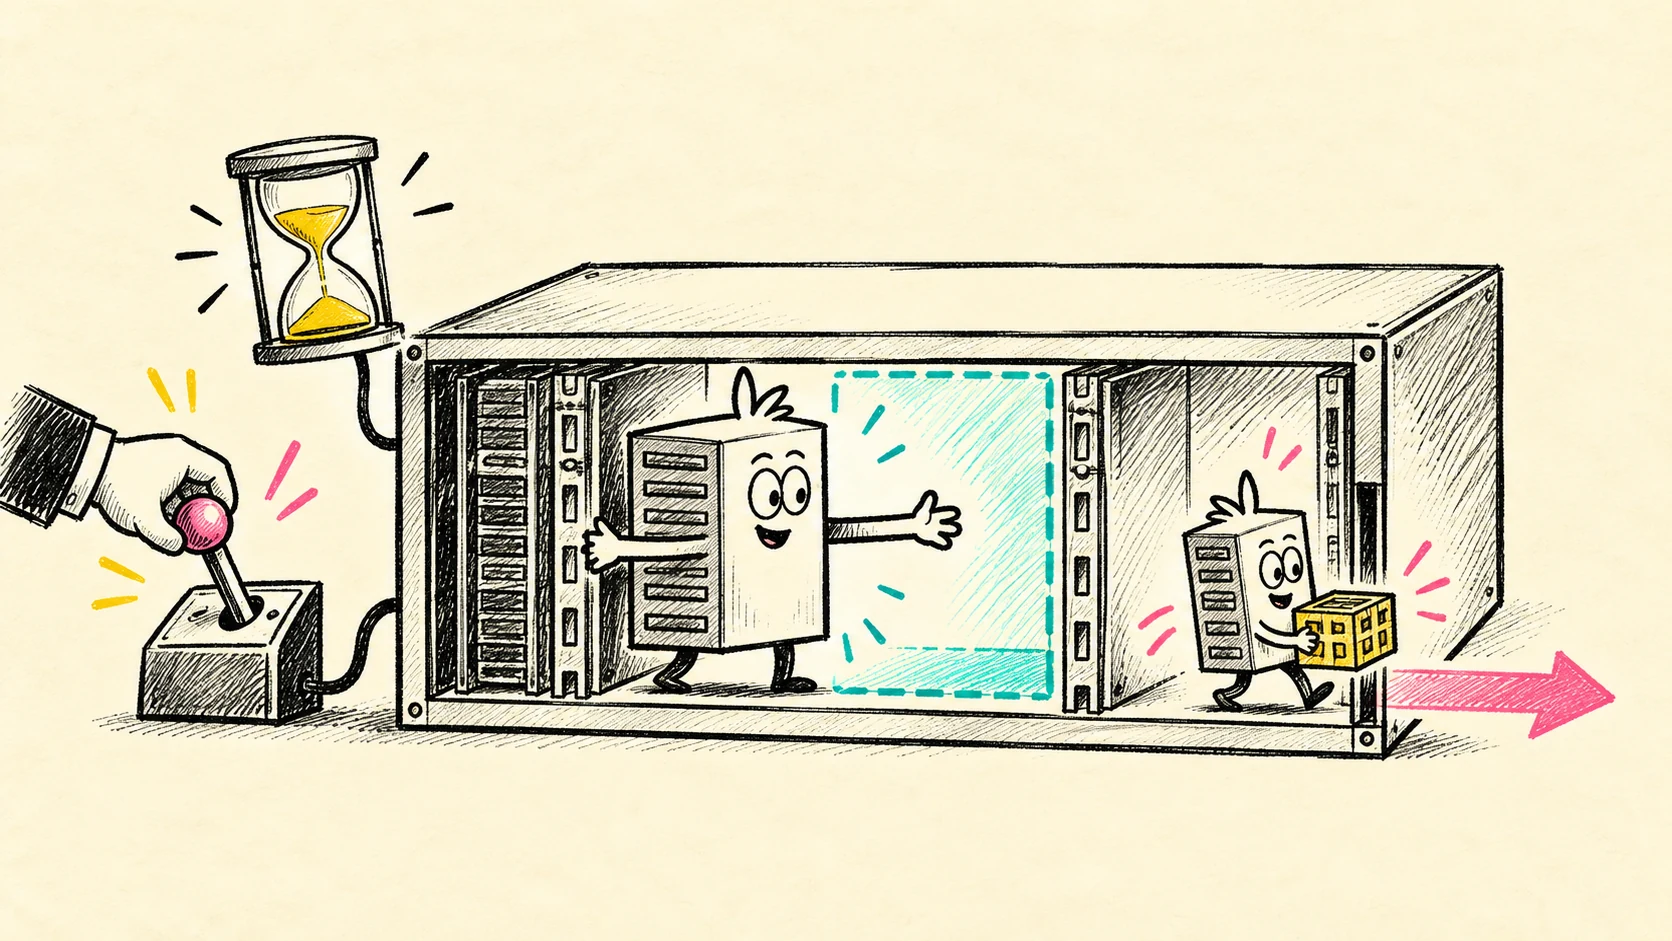
Как scheduler освобождает ресурсы для работающего Pod, почему PDB не даёт абсолютной защиты и что измерить перед включением экспериментального resize-preemption.
Раздел: Безопасность
23 публикации
Страница 4 из 4
Разделы архива
Что семь находок аудита Cortex меняют для операторов multi-tenant observability: tenant isolation, /config, memory limits, gossip и безопасный rollout v1.21.1.
Инженерный радар за 1–4 августа 2026 года: десять свежих релизов для AI-agent supply chain, MCP, SRE, observability, registry и cloud security.
Как внедрить аппаратно защищённые SSH-ключи без блокировки инженеров: совместимость, resident keys, резервный токен, отзыв и проверка host key.
Почему admission webhook видит не все контейнеры и как NRI добавляет проверку SLSA, VEX и VSA в критический путь container runtime.
Практическая адаптация: как внедрять DevSecOps через маленький пилот, измеримые метрики, policy as code и понятные правила для команд.


